
Конфигурации
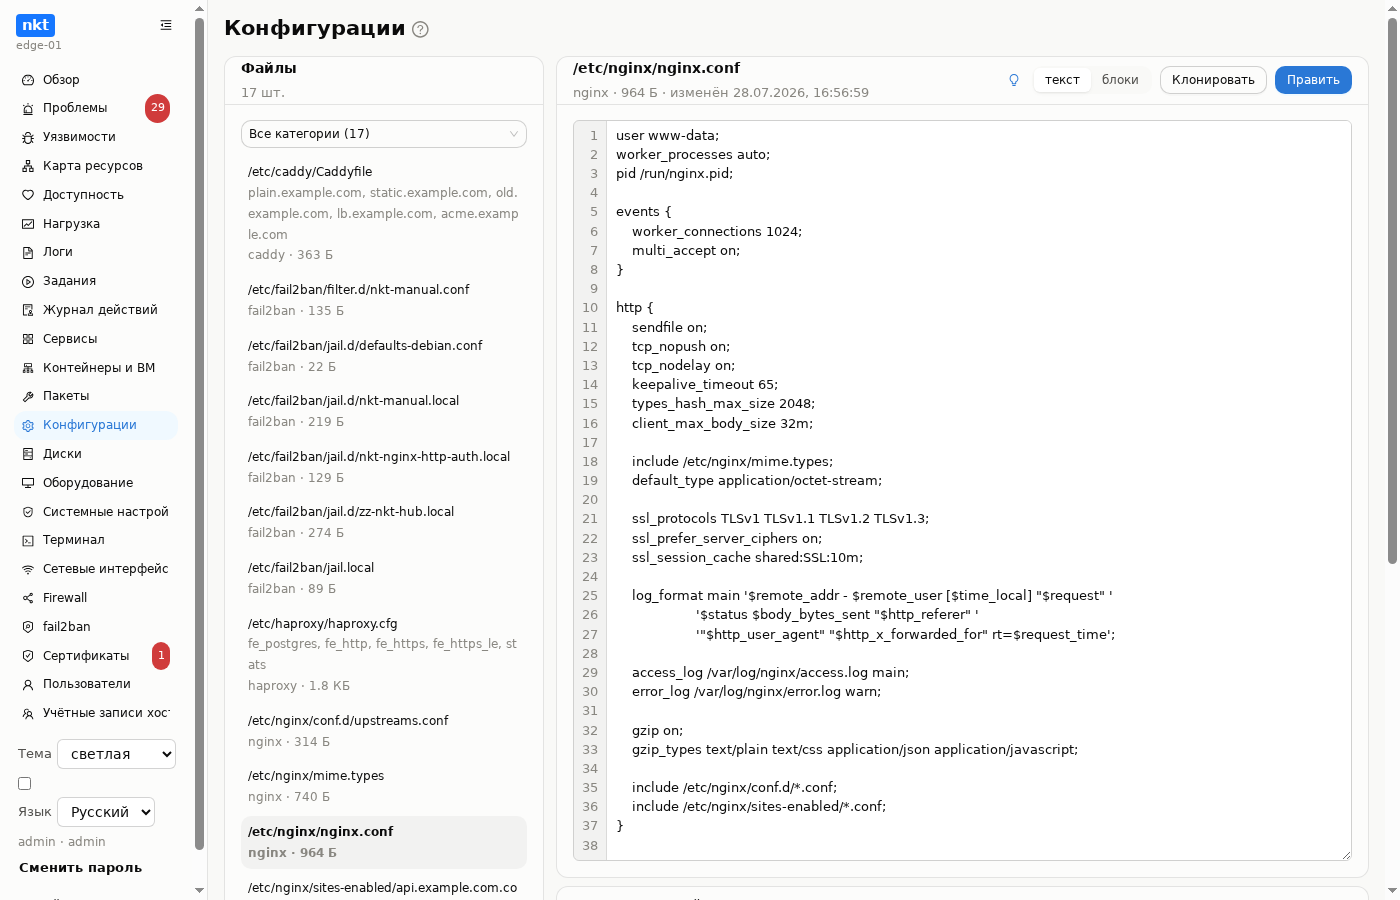
Все найденные конфиги — nginx, haproxy, caddy, docker compose, systemd, cron, sshd, netplan, libvirt — по категориям; из находки в «Проблемах» можно перейти сразу к нужной строке.
Редактор
- Номера строк, комментарий к правке, переключатель «перезагрузить сервис после сохранения».
- Записанный конфиг сразу проверяется самим сервисом (
nginx -t,haproxy -c,docker compose config -q,virt-xml-validate…). Если проверка не прошла — файл автоматически возвращается к прежнему виду, а сервис его не перечитывает. Файлы, которым проверять нечем, пишутся без проверки. - Применение после записи:
reload/restartсервиса,docker compose up,virsh define— тоже с проверкой; netplan проверяетсяnetplan generate, а применяется вручную — чтобы не потерять сеть. - Защита sshd: перед записью проверяется, останется ли путь на хост, если sshd не поднимется; после записи — что sshd принимает соединения, иначе откат.
- Новый файл — в каталоге категории; запись в каталоги вне песочницы systemd предлагает «Разрешить запись» (drop-in
ReadWritePathsи перезапуск службы).
История версий
Каждое сохранение — версия с автором и заметкой. Любую можно посмотреть, сравнить с текущей (unified diff) и откатиться к ней; откат — тоже с проверкой сервисом.
Правка
Файл на странице — только для просмотра. «Править» открывает окно: редактор, заметка к правке, «применить» (перезагрузить службу), «показать изменения» и вкладка «История» — версии, дифф любой с текущим, откат. «Сохранить» сначала показывает дифф «на диске → черновик»; записывает только «Записать», с проверкой конфигурации и откатом при ошибке.
Блочный режим
Для nginx, haproxy, caddy, compose-файлов и XML машин есть блоки: дерево server/location/upstream, frontend/backend/listen, site, у compose — service, network, volume, secret, config, у машины — настройки и устройства (disk, interface, graphics). Блок добавляется (+ с шаблоном), правится и удаляется отдельно — без риска сломать соседние; перед записью показывается дифф «на диске → после правки», запись — с проверкой и откатом.